
 RetoolRetool 是一个面向企业团队的低代码和 AI 应用平台,用于在现有业务系统之上构建内部软件、运营工作流和受控的 AI 工具。
Superblocks
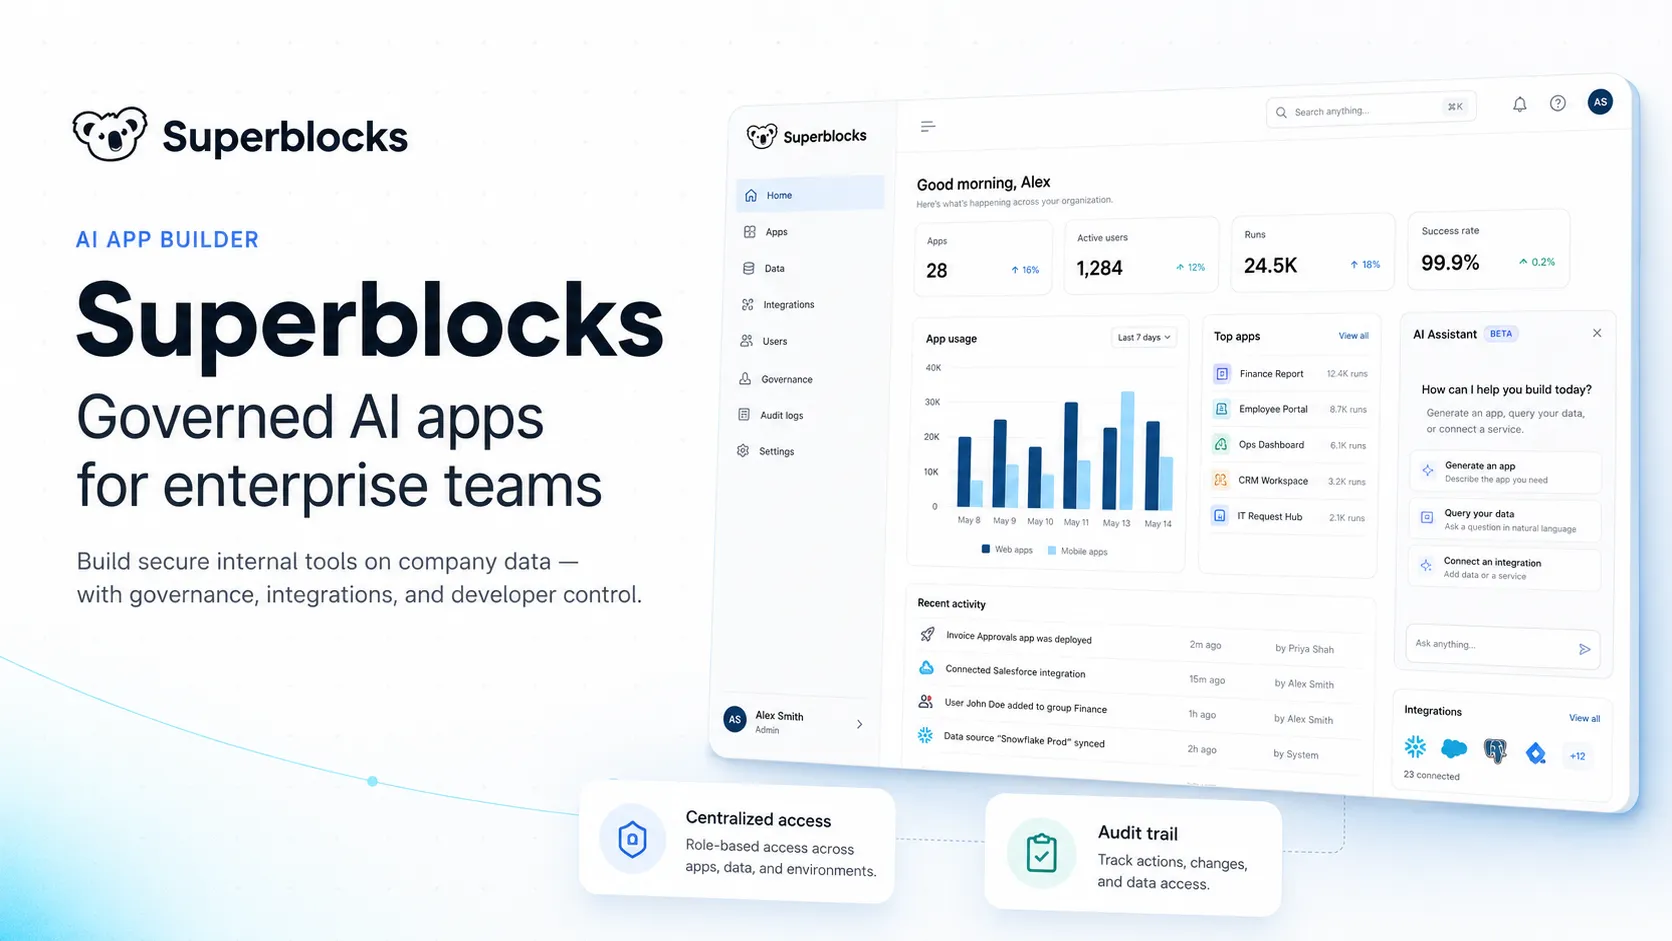
Superblocks 是一款企业级 AI 应用构建平台,旨在让业务用户生成内部应用的同时,确保 IT 和平台团队能集中管控数据访问、身份认证、部署及审计。
资料核对: 2026年6月26日 ·查看来源
工具信息
- 工具类型
- 应用构建器
- 平台
- Web, Superblocks Cloud, Hybrid deployment, Cloud-Prem in AWS, Cloud-Prem in GCP, Cloud-Prem in Azure, VS Code, Cursor, CLI
- 免费方案
- 不支持
- 开源
- 不支持
- 自带密钥
- 支持
- 本地模型
- 不支持
工具概览
适合场景
- 基于生产数据构建的企业内部应用
- 受控的 AI 生成业务应用
- 旨在减少内部应用积压的运营、IT、数据和平台团队
- 需要集中身份验证、权限、集成控制和审计日志的应用
- 既想要 AI 生成速度,又需要 React/TypeScript 可审查性的团队
- 评估 VPC、混合或私有化部署的受监管组织
- 需要洞察应用使用、依赖、权限和漏洞的 IT 团队
优点
- 专注于受控的 AI 生成内部应用,而非无监管的原型。
- Clark 基于现有集成和权限构建,非常适合企业级数据访问。
- 支持 React 和 TypeScript 编辑,比纯无代码工具对开发者更友好。
- Hybrid 和 Cloud-Prem 选项满足受监管或对 VPC 敏感的组织需求。
- 基于 MCP 的可视化能力让 IT 部门能以编程方式审查使用情况和审计数据。
局限与取舍
- 寻求低成本应用原型工具的个人开发者
- 需要对平台本身源代码进行自托管访问的开源团队
- 寻找类似 Cursor 或 Windsurf 的本地 AI 代码编辑器的开发者
- 从第一天起就需要完全定制产品工程的消费级 SaaS 产品
- 仅需要简单表格数据库或表单工作流的小型团队
- 不希望按 AI 额度规划使用成本的团队
- 起步价格高于许多自助式低代码工具,主要面向团队或企业。
- 并非用于编辑任意本地仓库的传统 AI IDE。
- 部分高级功能(如 VPC 部署、源码控制、密钥管理和嵌入式应用)需企业版。
- 团队仍需在集成、权限、应用归属和生产部署方面保持治理自觉。
- Clark AI 的使用受额度、部署模式和组织配置的限制。
开始使用
价格与使用额度
官方价格付费起价 $100
Teams$125 / 每个 AI Builder/月(按月计费)
云端方案,使用 Clark AI 构建和部署内部工具。包含 100 个 AI 额度/月、测试与生产环境、50+ 集成以及 1 个托管应用。
Teams annual$100 / 每个 AI Builder/月(按年计费)
Teams 方案的年付选项,包含与 Teams 方案相同的核心功能。
Additional hosted apps$100 / 每个应用/月
Teams 方案中额外增加托管应用的加购价格。
AI credit packsFrom $100 / 每年计费
为需要额外 Clark AI 使用额度的组织提供的可选共享额度包。
EnterpriseCustom
针对大型组织的定制价格,包含高级安全功能、VPC 部署、源码控制、密钥管理、嵌入式应用、审计日志、可观测性、SLA 和专属支持。
价格核对: 2026年6月26日 · 额度、模型费用与订阅价格可能分别计算。
功能与详细介绍
AI 应用生成
- Clark AI 智能体:通过自然语言生成内部应用
- 基于私有企业数据和集成构建应用
- 用户、集成和组织层面的记忆功能,优化生成效果
- 规划与构建工作流,用于创建受控的生产级应用
代码与开发者控制
- 支持使用 React 和 TypeScript 编辑生成的应用代码
- 与 VS Code、Cursor 或 Superblocks CLI 实现双向本地编辑
- 企业版支持通过 GitHub、GitLab、Bitbucket 和 Azure DevOps 进行源码管理
- 提供检查点、回滚、提交和可审查的部署流程
数据与集成
- 50+ 预置集成,覆盖数据库、API、SaaS 工具和云服务
- 集中管理集成凭据和访问控制
- 支持测试和生产环境的差异化数据配置
- 深度集成 Snowflake、Databricks、AWS、GCP 和 Azure 云生态
治理与部署
- 提供 Cloud、Hybrid(混合)和 Cloud-Prem(私有化)部署模式
- 支持 RBAC、SSO、SAML、OIDC、审计日志和可观测性流水线
- 与主流云端保险库(Vault)集成的密钥管理
- Superblocks MCP:通过编程方式查询应用使用情况、权限及平台状态
为什么选择 Superblocks?
理解 Superblocks 的最佳视角是将其视为对企业新挑战的回应:虽然 AI 让业务团队生成应用变得轻而易举,但如果这些应用在无监管的情况下连接到生产数据,会带来严重的安全、访问、审计和维护风险。Superblocks 正是为填补这一空白而生。它为团队提供了一种利用 Clark AI 生成内部应用的方式,同时允许 IT 和平台团队完全掌控集成、权限、部署模式和审计追踪。
这使得 Superblocks 不同于通用的“提示词转应用”工具。它的目标客户并非独立 SaaS 开发者或公开网站建设者,其核心价值在于企业内部软件:如仪表板、审批工具、支持控制台、数据应用、管理员工作流以及需要接触真实公司数据且符合治理要求的运营系统。
代码层面的灵活性同样关键。Superblocks 并非纯粹的“黑盒”无代码平台。生成的应用可以使用 React 和 TypeScript 进行检查和扩展,并支持通过 VS Code 和 Cursor 等工具进行本地编辑。这为工程团队提供了一个审查路径,确保当 AI 生成的应用变得对业务至关重要时,其质量是可控的。
核心工作流
典型的 Superblocks 工作流始于企业级集成。管理员首先配置数据库、API、SaaS 系统、身份验证、密钥和访问策略。随后,开发者向 Clark 发送指令,描述所需的内部应用,通常会标记相关的集成或模式(Schema),以便 AI 能结合真实的业务上下文生成应用。
虽然 Clark 可以自动生成应用结构、后端 API、UI 和逻辑,但最安全的工作流仍应包含人工审查。团队需要检查访问了哪些数据、允许执行哪些操作、如何强制执行权限,以及生成的代码是否符合内部标准。只有当 AI 在加速创建的同时,组织仍保持生产级的审查和部署流程时,Superblocks 才能发挥最大价值。
生成之后,团队可以进行可视化迭代、本地代码编辑、利用检查点(Checkpoints)和回滚机制,并部署到配置好的环境中。对于企业级部署,Git 工作流、密钥管理、VPC 执行、审计日志和可观测性将成为运营模式的组成部分,而非事后补丁。
实际应用场景
Superblocks 适用于业务团队明确需求,但工程团队无暇手动开发每一个内部应用的场景。典型案例包括:客户支持控制台、财务审批队列、运营仪表板、合规工具、销售运营应用、采购工作流、数据质量评估工具、事故响应面板以及 AI 辅助的分析界面。
当应用需要运行在 Snowflake、Databricks、Postgres、Salesforce 等系统或内部 API 之上时,Superblocks 的价值尤为突出。在这种情况下,其核心价值不仅在于生成一个界面,更在于让生成的应用在继承系统管控权限的同时,保留可搜索的审计痕迹。
此外,Superblocks 的 MCP(Model Context Protocol)支持对平台团队非常有帮助,方便其洞察内部应用的资产状况。IT 部门可以通过编程方式查询使用情况、权限、漏洞、审计事件和归属信息,从而避免生成工具沦为隐蔽的“影子应用”。
竞品对比
与 Retool 相比,Superblocks 更明确地专注于 AI 生成的企业级应用和 Clark 驱动的创建体验。Retool 是一个成熟的低代码平台,拥有广泛的应用、工作流、数据库和治理能力;而 Superblocks 则更侧重于解决“业务团队生成应用、IT 执行集中管控”这一核心矛盾。
与 Appsmith 或 ToolJet 相比,Superblocks 的开源属性较弱,更倾向于企业级套件。Appsmith 和 ToolJet 可能更吸引那些优先考虑自托管开源控制和低入门成本的团队。而对于追求受控的 AI 应用生成、VPC 部署、审计性以及企业平台管理的采购者来说,Superblocks 是更适合的选择。
与 Microsoft Power Apps 相比,Superblocks 更加技术栈中立,且对开发者代码更友好。Power Apps 通常是高度依赖 Microsoft 365、Dataverse 或 Teams 的组织的首选;而当企业数据分布在 Snowflake、Databricks、自定义 API 及非微软生态系统时,Superblocks 更有优势。
与 Airtable 相比,Superblocks 针对的是不同的层面。如果团队数据库本身就是工作流的核心,Airtable 表现出色。但如果数据已经存在于企业级系统中,目标是在这些数据之上生成受控的应用,Superblocks 则更为合适。
最佳实践配置
理想的 Superblocks 配置应在生成应用之前先建立治理框架。明确 Clark 可以访问哪些集成、谁有权构建、谁有权部署、存在哪些环境,以及在应用接触生产数据前需要哪些审批步骤。没有这些基础,AI 可能会加剧内部工具的野蛮生长,而这正是 Superblocks 旨在控制的问题。
对于小规模团队,可以通过 Teams 方案验证 Clark 生成应用的有效性,以及构建体验是否符合组织流程。首个项目建议选择目标明确且可衡量的场景:如支持仪表板、手动审批队列或目前依赖电子表格和工单的数据对账工具。
大型企业应尽早进行 Hybrid 或 Cloud-Prem(云端预置)评估。关键考量点包括数据驻留、网络边界、AI 推理位置、密钥管理、SSO、审计保留以及可观测性。选择合适的部署模式更多取决于安全合规要求,而非应用数量。
迁移建议
Superblocks 是迁移无监管内部应用、手动脚本、表格工作流、老旧管理后台和临时仪表板的理想目标。它可以为这些分散的工具提供统一的界面、身份模型、部署流程和审计追踪。
如果现有应用是深度定制的产品,具有复杂的前端架构、性能敏感的交互、离线行为或面向公众的 UX 要求,迁移难度会较大。虽然 Superblocks 能够暴露并扩展生成的代码,但不应将其视为全量产品工程的万能替代品。
务实的迁移路径是:从“只读型”工具开始以建立透明度,随后添加受控的“写入”操作,接着实现多步工作流自动化,最后再扩展到更自主的 AI 行为。这种循序渐进的方式能确保在生成应用深度嵌入业务运营之前,权限、审计、回滚和归属机制已得到验证。
模型支持与数据隐私
支持的模型
- Amazon Bedrock
- Snowflake Cortex AI
隐私与数据处理
Superblocks 支持 Cloud、Hybrid 和 Cloud-Prem 部署模式。在 Hybrid 模式下,生产执行和数据访问保留在客户 VPC 内,Superblocks 仅负责控制面;在 Cloud-Prem 模式下,平台可完全运行在客户云环境中。AWS Cloud-Prem 允许通过 Amazon Bedrock 路由 AI 推理,并使用客户控制的模型和区域。组织在连接敏感生产数据前,应审查部署架构、AI 额度使用、集成权限、SSO、RBAC、审计日志和模型供应商配置。
指南、评测与常见问题
相关指南正在整理中,可以先查看官方文档。
产品动态
暂时没有经过核对的产品动态。关注后,新的相关内容会出现在「我的收藏」。
查看相关内容动态替代工具
RetoolRetool 是一个面向企业团队的低代码和 AI 应用平台,用于在现有业务系统之上构建内部软件、运营工作流和受控的 AI 工具。 AppsmithAppsmith 是一个开源低代码平台,专为技术驱动型团队设计,用于在数据库和 API 之上构建内部应用、仪表板、工作流和 AI 增强型工具。
 ToolJetToolJet 是一款开源、AI 原生的低代码平台,为团队构建内部应用、仪表板、工作流和 AI Agent 提供灵活的云端或自托管部署方案。
 BudibaseBudibase 是一个开源业务运营平台,用于构建内部应用、工作流自动化和 AI Agent,提供云端或自托管部署选项。
 Microsoft Power AppsMicrosoft Power Apps 是一个企业级低代码和 AI 应用构建平台,适用于希望在 Microsoft Power Platform 生态内构建受管业务应用的组织。
 AirtableAirtable 是一个协作式低代码应用和工作流平台,旨在帮助团队利用结构化运营数据和 AI 辅助构建业务应用。
 OutSystemsOutSystems 是一个面向需要大规模构建、运行和治理全栈应用及智能体系统的团队的企业级 AI 开发与低代码平台。
 MendixMendix 是一个企业级低代码应用开发平台,通过 AI 辅助的模型驱动开发,用于构建、部署和管理业务应用。
 UI BakeryUI Bakery 是一款 AI 辅助的低代码内部工具构建平台,旨在帮助团队将数据库、API 和业务流程快速转化为安全的应用程序、仪表盘和管理面板。
信息来源与核对记录
核对日期记录本站何时检查信息;不代表产品发版日期。
官方网站价格页面Superblocks 文档Superblocks 简介方案与 AI 额度说明使用代码开发应用集成概览Superblocks Hybrid 模式AWS 上的 SuperblocksAWS Cloud-Prem 说明审计日志文档RBAC 文档安全指南SOC 2 Type 2 认证说明HIPAA 合规性
本站资料修订记录
已查阅 Superblocks 官网、价格页、Clark AI 额度文档、集成与部署文档、代码编辑、审计日志、RBAC 及安全合规说明。